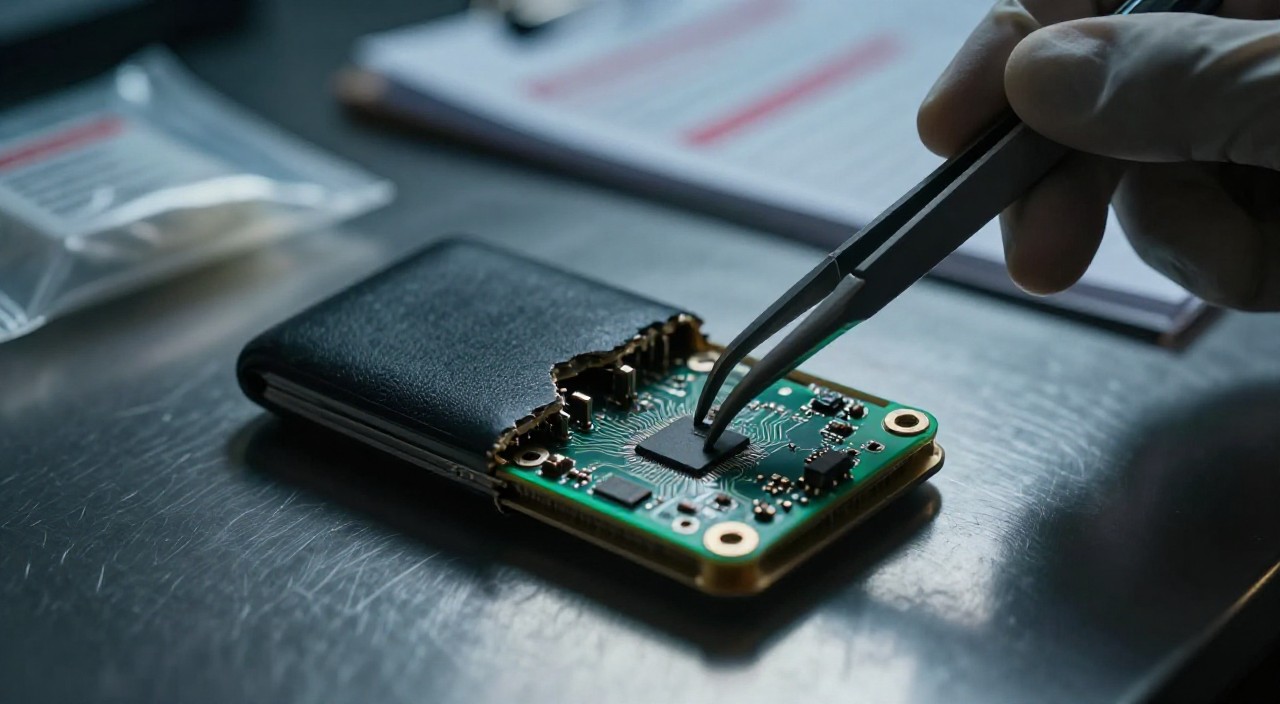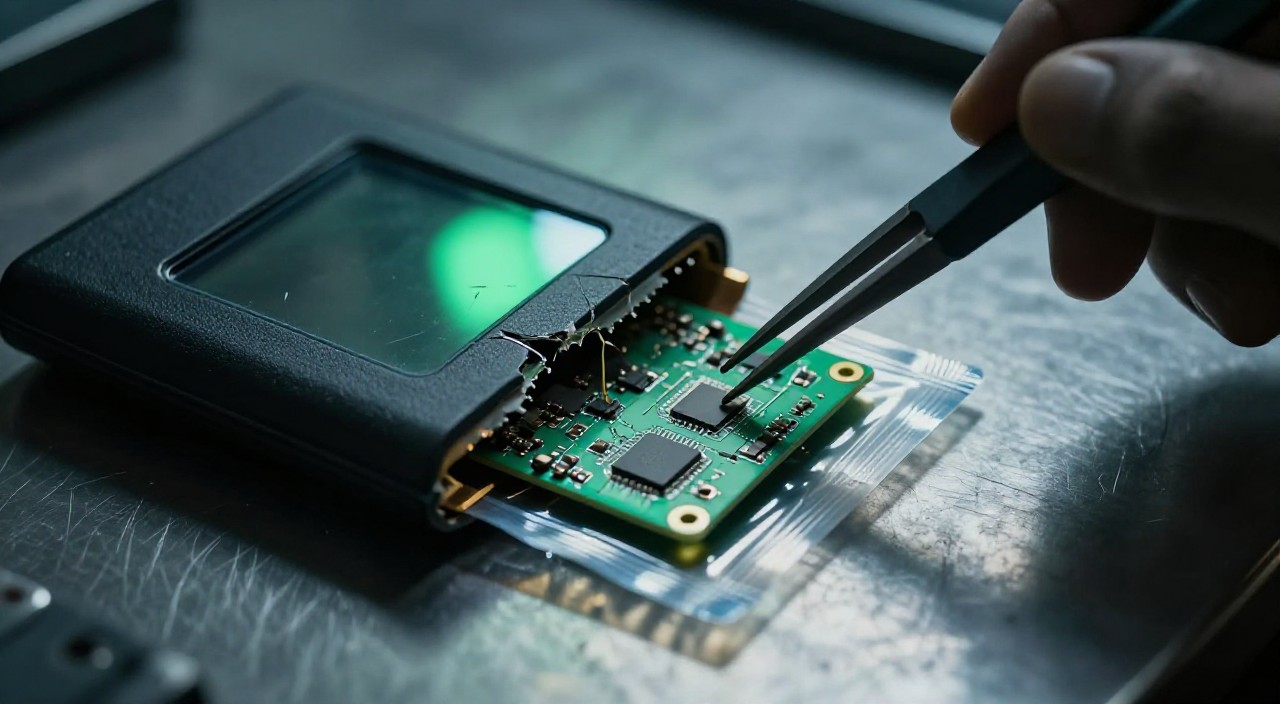
Une puce espionne aurait été découverte dans un wallet Ledger vendu sous emballage scellé, avec une antenne et une carte SIM capables de transmettre une phrase de récupération de 24 mots, affirme Mark Karpelès. L’ancien dirigeant de Mt. Gox dit avoir trouvé le composant derrière l’écran. Ledger examine aussi des signalements liés à un revendeur malaisien, mais aucun lien direct n’est établi entre les 2 affaires. Le risque est matériel, avant même la première connexion.
Comment la puce aurait-elle pu voler les cryptomonnaies ?
Une puce placée derrière l’écran pourrait observer la phrase de récupération saisie lors de l’installation, puis transmettre les mots à distance. La description attribuée à Mark Karpelès mentionne une antenne et une carte SIM, intégrées à la place d’une mousse de protection. Le fonctionnement normal du wallet resterait alors intact, tandis que le secret principal serait compromis.
La phrase de récupération permet de restaurer un portefeuille sur un autre appareil. Celui qui la possède peut donc déplacer les fonds sans accéder au boîtier d’origine. C’est le même principe qu’une clé recopiée avant l’entrée dans un coffre. Cette seed phrase piégée devient dangereuse dès sa saisie, même si l’écran, le logiciel et les signatures semblent fonctionner normalement.
Karpelès affirme que le wallet venait de Malaisie et conservait son film plastique. Il indique aussi que l’implant n’était pas visible lors d’une première ouverture. Ces éléments décrivent un examen particulier, pas une preuve générale concernant les produits Ledger. Aucune analyse indépendante publiée ne confirme encore la chaîne complète de l’attaque.
L’emballage ne suffit donc pas à certifier l’intégrité d’un appareil. La provenance du vendeur, les traces de manipulation et l’état du boîtier comptent autant que le sceau. Les recommandations générales liées à Ledger restent pertinentes avant toute initialisation.
Le Genuine Check détecte-t-il une modification physique ?
Le Genuine Check vérifie principalement l’authenticité de la puce de sécurité du wallet. D’après les explications de Ledger, ce contrôle cryptographique confirme qu’un élément central correspond à un appareil attendu. Il ne constitue pas une radiographie de chaque composant ajouté autour de cette puce.
La nuance est importante. Un appareil modifié pourrait réussir l’authentification tout en contenant une pièce destinée à observer l’écran. Le contrôle répond à la question « cette puce est-elle authentique ? », mais pas nécessairement à « tout le matériel est-il d’origine ? ». Les vulnérabilités Ledger recensées entre 2018 et 2026 rappellent que la sécurité couvre plusieurs couches.
Ledger recommande l’achat auprès de revendeurs autorisés, y compris certaines boutiques officielles présentes sur Amazon, Shopee et Lazada. L’utilisateur doit aussi vérifier le nom exact du vendeur, la facture et l’absence de déchirure, de colle ou de remplacement du film. Une anomalie physique ne prouve pas une attaque, mais justifie de ne pas saisir la phrase de récupération.
Le risque décrit diffère d’un hameçonnage classique. Une campagne visant les portefeuilles Ledger par hameçonnage trompe l’utilisateur en ligne. Ici, la compromission serait installée avant la première utilisation.
Quel lien avec les wallets vidés chez CryptoBilis ?
Ledger enquête sur des appareils vendus par CryptoBilis, un revendeur malaisien auquel l’entreprise aurait demandé de suspendre ventes et expéditions. Le lien avec une modification matérielle n’est pas établi. Les précédents de cryptomonnaies volées depuis des wallets Ledger montrent pourquoi il faut séparer l’origine du matériel, la compromission de la phrase et le déplacement on-chain.
Les premières estimations évoquaient plus de 86 millions de dollars de pertes. Une analyse de Bitquery a ensuite évalué le montant à 92,9 millions de dollars, répartis sur 311 wallets. Ledger n’a pas confirmé ce bilan. Une victime aurait perdu 80 bitcoins, un montant qui suffit à illustrer l’ampleur possible du préjudice.
L’écart entre les 2 estimations peut venir du cours retenu, des adresses ajoutées progressivement ou de la méthode d’attribution. Ces sommes restent des résultats d’analyse, pas un bilan judiciaire. La question de la sécurité physique des utilisateurs Ledger demeure donc distincte de celle des fonds associés à CryptoBilis.
Le wallet examiné par Karpelès aurait été acheté auprès d’un autre vendeur. Cette précision empêche d’associer directement la puce aux 311 portefeuilles vidés. La piste matérielle existe, mais elle ne constitue pas encore une conclusion technique.
Notre lecture
Un emballage intact ne garantit pas l’intégrité d’un wallet matériel. Le Genuine Check authentifie un élément essentiel, pas nécessairement chaque pièce du boîtier. Tant que le lien entre la puce décrite et les pertes de CryptoBilis n’est pas démontré, les montants de 86 à 92,9 millions de dollars doivent rester des estimations séparées.
Quelles vérifications effectuer avant l’installation ?
Un acheteur peut réduire le risque en contrôlant d’abord la provenance, puis l’état extérieur du produit. Le vendeur indiqué sur la facture doit correspondre à la boutique attendue. Le boîtier ne doit présenter ni colle visible, ni film remplacé, ni écran déplacé. Un doute suffit pour éviter toute saisie de la phrase.
La première configuration doit se faire dans un environnement maîtrisé. La phrase de récupération ne doit jamais être photographiée, copiée dans un fichier ou communiquée à un support client. Si l’appareil demande une phrase déjà générée, il faut interrompre l’installation : un wallet légitime ne fournit pas cette séquence à l’avance.
Une modification matérielle ne peut pas être exclue par un simple contrôle logiciel. En cas d’anomalie, l’appareil doit rester inutilisé et le vendeur doit être contacté. Si une phrase a déjà été saisie sur un appareil suspect, déplacer les actifs vers un wallet neuf peut limiter l’exposition, sans réutiliser l’ancienne phrase.
À retenir
La puce décrite par Mark Karpelès aurait combiné antenne et carte SIM pour transmettre une phrase de récupération de 24 mots. Le Genuine Check ne garantit pas l’intégrité de tous les composants. Les pertes CryptoBilis, estimées jusqu’à 92,9 millions de dollars sur 311 wallets, restent une affaire distincte. La provenance du matériel devient un contrôle de sécurité à part entière.
Questions fréquentes
Une puce espionne peut-elle voler une phrase Ledger ?
Oui, en théorie, si elle observe les mots saisis et dispose d’un moyen de transmission. Le cas décrit mentionne une antenne et une carte SIM. Ledger n’a toutefois pas confirmé publiquement qu’un tel implant avait servi à voler des fonds, et aucune conclusion indépendante ne relie encore ce composant à une attaque précise.
Le Genuine Check détecte-t-il toutes les modifications ?
Non. Le Genuine Check vérifie surtout l’authenticité de la puce de sécurité. Il ne garantit pas que chaque élément autour d’elle est d’origine. Un appareil peut donc réussir ce contrôle tout en nécessitant une vérification du vendeur, de l’emballage et de son état physique avant l’installation.
Les pertes de CryptoBilis sont-elles liées à la puce ?
Aucun lien direct n’est établi. Les pertes attribuées aux appareils CryptoBilis sont estimées entre 86 et 92,9 millions de dollars, pour 311 wallets. La puce décrite par Mark Karpelès concernerait un vendeur différent. Ces dossiers doivent rester séparés jusqu’à la publication d’une analyse technique ou judiciaire.
-
HACKS & SÉCURITÉFluidkey : 1,6 million de dollars dérobés à 52 comptes
-
HACKS & SÉCURITÉBinance : 149 millions de dollars passent par CoinJoin
-
ETF & INSTITUTIONNELSETF Bitcoin : IBIT subit son pire retrait à 541 millions